接口这东西,看不见摸不着。可它每天替你跑腿——你点外卖、查天气、买机票、退个货,背后都是几行代码跑到别人服务器门口敲了一下。敲门的规矩,技术文档里叫鉴权,法律上叫合同。
说实话,很多公司签合同时盯着主协议那十几页,附件里的接口文档只扫一眼就盖章。出事的时候才发现,真正的战场在附件第三页那张字段表里。
接口调用落在哪部法里:合同编的通则,叠上几层资格义务
它不是有名合同。技术开发、技术服务那几类都有点像,又都不完全对得上。《中华人民共和国民法典》第四百六十七条第一款给了出路——本法或者其他法律没有明文规定的合同,适用本编通则的规定,并可以参照适用本编或者其他法律最相类似合同的规定。翻译一下:没名字,也逃不掉。
履行标准在哪?第五百零九条。当事人应当按照约定全面履行自己的义务;并且要遵循诚信原则,根据合同的性质、目的和交易习惯,履行通知、协助、保密等义务。这三项附随义务,在接口场景里格外扎手——对方要改字段,通知没通知?你要联调,人家协助没协助?你把测试数据带出去,保密条款管不管?
不履行怎么办,第五百七十七条:当事人一方不履行合同义务或者履行合同义务不符合约定的,应当承担继续履行、采取补救措施或者赔偿损失等违约责任。这里的“等”,是留给法院裁量的口子,也是留给双方吵架的空间。
但接口里跑的东西如果不是普通业务数据,故事就变了。跑的是个人信息,就叠上《中华人民共和国个人信息保护法》第二十三条——个人信息处理者向其他个人信息处理者提供其处理的个人信息的,应当向个人告知接收方的名称、联系方式、处理目的、处理方式和个人信息的种类,并取得个人的单独同意。第十三条则列出了处理的合法性基础。跑的是同行动态、库存、价格,还可能碰上《反不正当竞争法》第十二条的互联网专条,第二款第四项兜底的是“其他妨碍、破坏其他经营者合法提供的网络产品或者服务正常运行的行为”。
保护的法益因此是多层的:合同履行利益、个人信息权益、数据权益、系统的运行安全、以及市场竞争秩序。层数越多,越容易出现义务不对称——接口提供方握着文档变更权、限流阈值、封禁开关和计费口径;调用方投入的是开发工时、联调周期、预付款、以及向自己下游客户作出的承诺。开关在对方手里,代价在你这边。这就是所有争议的结构性根源。
两组对照:合法的A、灰色的D,差在哪里
先看第一组,合法A与违法或高风险B。
A的路子很标准:走开放平台注册,申请拿到AppKey,按文档约定的速率调用,只取自己业务必需的字段,按约定阶梯留存、按约定用途使用。这是教科书式的合同履行。
B就不一样了。把浏览器里那个私有接口扒出来,跳过鉴权,伪造请求头,绕过签名算法,批量拉取对方并未公开的数据。这类行为落入不正当竞争射程的可能性很高;如果数据里有个人信息,或者对对方系统造成干扰,责任层级还会往上走。法律不问你的技术手段高不高明,它问的是——你有没有得到授权,有没有越过“公开”这条线。

再看第二组,低风险C与高风险D。这组更隐蔽,因为两者都不违法。
C:接口返回的是脱敏后的统计类数据,你在自己系统内做可视化、做报表,不外传、不二次提供、不改变处理目的。风险低。
D:同样是通过正规渠道合法取得的数据,只不过里面掺了用户手机号,你把它转发给渠道合作方去做营销触达。获取环节干干净净,可“再提供”这一步,触发了新的告知义务和单独同意义务,还要考虑受托处理关系、影响评估、传输安全措施。责任级别一下子就不一样了。
两组叠在一起看,能提炼出来的关键区分变量只有一个:接口数据在后续链条中是否发生了“再提供”,或者处理目的是否发生了变更。一次调用本身,多数时候只是履约行为;真正让责任翻倍的,是数据离开你的系统之后那一步。很多企业把功夫全花在“怎么调通”上,恰恰忽略了“调通之后往哪儿去”。
资料观察:规范文本里其实早就有共识
标准这条线走得挺早。国家标准GB/T 35273《信息安全技术 个人信息安全规范》,2017年首版,2020年修订为GB/T 35273—2020。两个版本之间最明显的变化之一,是把个人信息的共享、转让、公开披露单独成章,并要求在共享转让前开展个人信息安全影响评估、留存评估记录。换句话说,行业规范层面早就不把“拿到数据”当成终点。
立法层面,2020年10月,全国人大常委会法制工作委员会就《中华人民共和国个人信息保护法(草案)》作出说明,把“告知—同意”确立为处理个人信息的基本规则,并针对向第三方提供、公开披露等情形设置了更为严格的同意要求。这部法律2021年8月20日通过,同年11月1日施行。
学理上,王利明教授长期主张个人信息权益兼有人格利益与财产利益的双重属性,因此对它的保护不能只靠单一手段;程啸教授在相关释义性论述中也强调,“单独同意”是一种加重形态的同意,与一般同意在功能上必须区别对待。这些通说的落点很一致:越靠近数据流转的下游,同意形式和注意义务就越重。
有一点需要说明,本部分只作规范文本与学理脉络的一般梳理,不针对任何具体情形作评价。
三阶建议:把动作落到时间、方式和凭证上
事前。时间节点定在签约前的商务沟通阶段。履行方式是把接口文档、服务等级约定、限流阈值、字段清单、数据用途逐项写进合同附件,双方盖章确认版本号。凭证留存的是邮件往来、需求确认单、附件定稿的PDF与截图。
事中。时间节点定在每一次字段变更或调用量出现明显跃升的那个节点。履行方式是通过书面变更单或系统工单走确认流程,同步更新数据流向图,标明哪个节点向外提供、向谁提供。凭证留存的是变更记录、双方确认回执、接口审计日志及其导出文件。
事后。时间节点定在发现对方越权调用、或者自身接口被单方中断的当日。履行方式是以书面函件与平台内工单双轨送达,明确停止行为、恢复服务、保留证据三项要求。凭证留存的是接口响应截图、带时间戳的日志、计费账单,以及公证或可信时间戳存证文件。
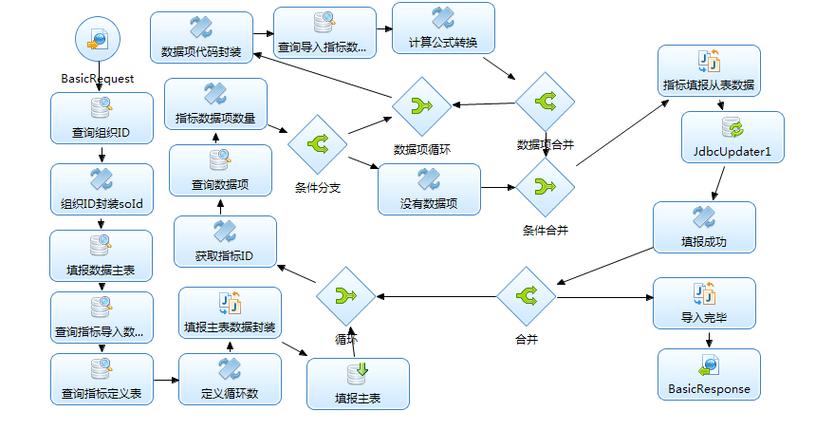
写到这儿,其实想说的就一句:接口调用是技术动作,但它落在法律上是一段关系。技术上看请求与响应,法律上看授权与边界。把附件读厚一点,把日志留久一点,很多麻烦本来是可以不发生。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
