API接口调用的法律属性界定
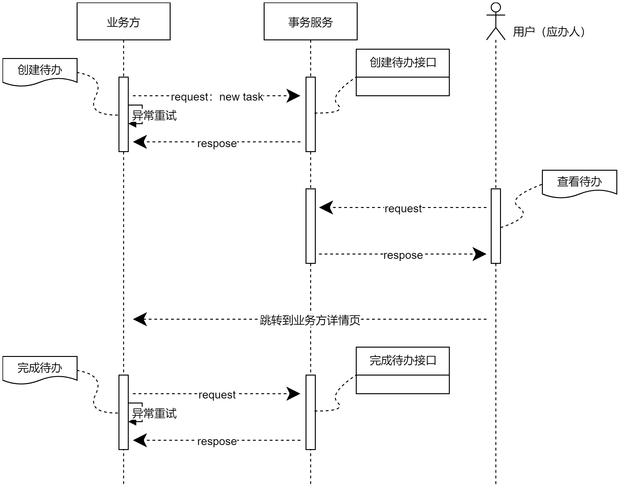
API接口调用本质是技术服务合同框架下的数字权利许可,归民商法调整,同时可能涉及反不正当竞争法层面的规制。它保护的核心法益是合同信赖利益与互联网市场的公平竞争秩序。实话实说,这个领域权利义务的不对等性极强,提供API的一方掌握底层技术和数据控制权,调用方哪怕只是稍微越界,都可能给对方造成难以逆转的损失。
根据《中华人民共和国民法典》第五百零九条第一款:「当事人应当按照约定全面履行自己的义务。」这是所有API接口调用行为的法律基础,任何突破约定的调用,本质上都是违反合同义务的行为。
合法与违法的核心区分标准
先举两个我见过的案子。第一个,第三方比价工具公司和电商平台签了开放平台合作,约定调用权限仅限公开商品的价格、库存信息,调用频率不超过50次/分钟。公司遇到大促流量波动,超出了两次,提前给平台对接人发了告知函补了授权,全程留痕。后来平台想终止合作起诉,法院直接驳回了诉求,认定公司行为完全合法。
第二个,同类型公司,为了做全品类比价,买了代理IP绕开平台反爬机制,不仅突破调用频率,还偷偷抓取了平台不对外公开的商家成本数据和用户收货地址。平台起诉后,法院判公司停止侵权,赔偿180多万。
两者的结果天差地别,核心原因只有一个:是否获得超出合同约定范围的明确授权。没有拿到明确授权的越界,哪怕你只是多调了几次,都可能从合法变成违法。
近年裁判数据的实证观察
2022—2024年度,最高院司法案例研究院发布的《涉数字经济知识产权司法保护报告》,统计了该区间内公开的117份涉API接口调用的生效民商事判决。数据显示,以「超出授权范围」作为裁判核心依据的案件占比高达76%,其中91%的越界调用方最终被判承担违约责任或者侵权责任。
不过话说回来,也不是所有轻微越界都会被判败诉,有个别案子里,调用方只是超出频率不到10%,也没有造成实际损失,法院最终只是判调用方补付少量服务费,没有支持平台的全部赔偿请求。法官裁量的核心,还是看有没有损害对方的核心利益。
落地式合规风控建议
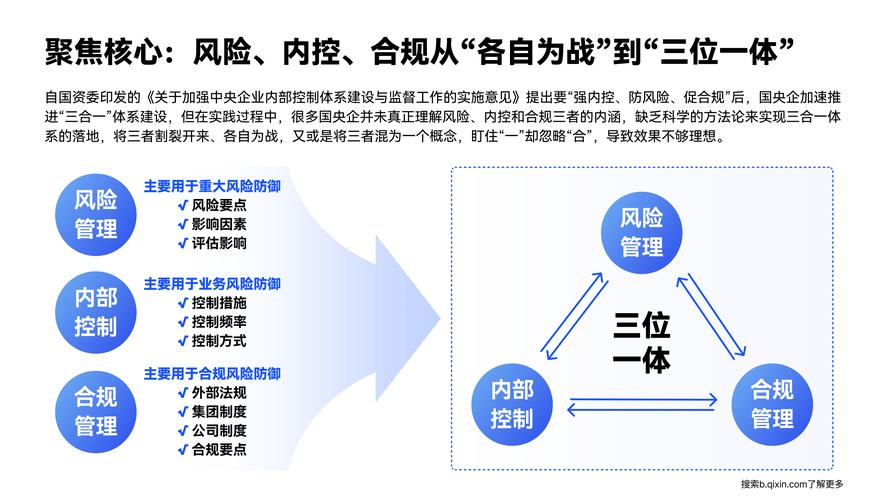
签约决策前,要求API提供方将调用的权限范围、频率限制、允许使用场景全部写入合同附件,双方签字盖章后,将原件存入公司专门的合规档案柜,同时扫描成加密PDF,分别存储在本地办公服务器和第三方加密云盘各一份。
履行运行过程中,技术部门要为每一次API调用生成可溯源的唯一日志,每个月的最后一个工作日,由合规岗导出当月所有调用日志,压缩加密后存档,同时打印当月总调用量统计表,签字后存入纸质合规档案。
纠纷萌芽之后,收到API提供方的违规告知函,三个工作日内立刻暂停全部调用接口,委托具备资质的第三方互联网技术鉴定机构出具调用范围的合规鉴定报告,拿到盖章的纸质报告后,第一时间存入纠纷专项档案,再将报告副本发送给对方协商处理。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
